找回密码
 立即注册

QQ登录

只需一步,快速开始

查看: 5|回复: 0

网站首页被跳转到赌博站?挂马清理的完整步骤

[复制链接]

1

主题

2

回帖

11

积分

新手上路

积分
11
发表于 3 小时前 | 显示全部楼层 |阅读模式
早上打开自己网站,跳出一个乱七八糟的页面,广告跳转、博彩链接铺了一屏;手机端点进来更是直接被弹走,翻页面还自动往外跳新窗口。碰到这种情况,基本可以判断网站被挂马了。别慌着删文件,先把原理弄明白,再按顺序清理,不然清完还会被重新挂回去。


先说挂马是怎么进去的。攻击者一般是通过后台弱口令、程序漏洞、FTP密码泄露或者服务器配置不当拿到权限,拿到之后做两件事:一是在网站首页文件、模板文件、公共包含文件甚至页面底部公共代码里插入跳转代码,常见做法是判断手机端浏览器UA,手机访问就跳到赌博或广告站,电脑端看着正常,容易被忽略;有的还会往静态JS文件里塞外联脚本,页面一加载就把恶意代码带出去。二是给自己留后门,一句话木马、隐藏管理员账号、定时任务,方便随时再进来改代码。有些挂马还会在服务器里挂代理或挖矿程序,表面看是跳转广告,后台CPU和网络被悄悄占用,登录面板先看一眼资源占用曲线。搜索引擎爬到带跳转的页面后,快照和收录也会跟着被污染,搜站名先出来的都是广告页。

所以处理顺序不能乱,先断口子,再清文件,最后做加固和恢复收录。

1. 先改密码。网站后台管理员密码、服务器和FTP密码、数据库密码全部换掉,复杂度提高,绑定账号检查一遍,把不认识的管理员账号删掉。站长邮箱如果和后台绑定,邮箱密码也要一起改。口子没堵住就清文件,对方还能再传马进来。

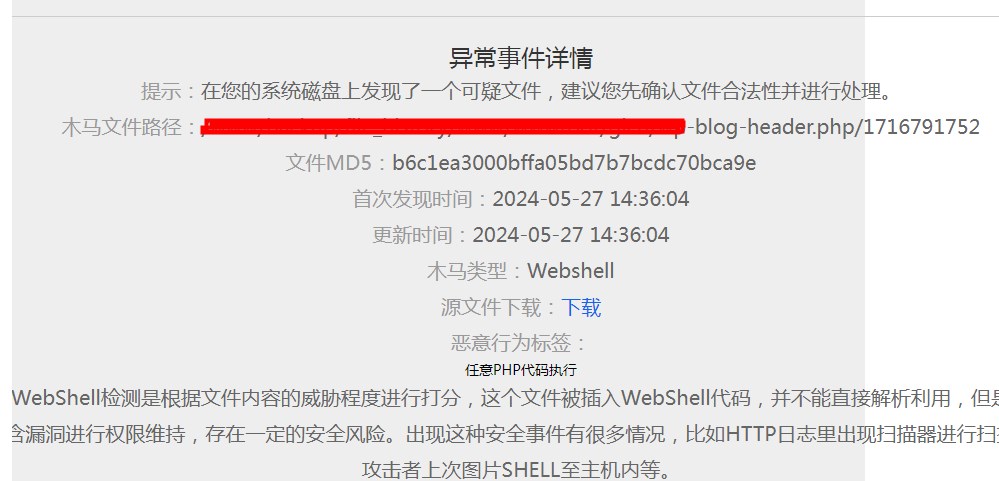
2. 全面查马。检查被改动过的首页文件、模板和公共配置,找陌生的PHP文件、可疑包含语句和跳转代码;伪静态规则里也要看有没有被加进跳转规则。用宝塔面板的木马查杀或者安全狗这类工具扫一遍全站,重点按修改时间排序,看最近一两天变动过的文件。可疑文件不一定是PHP,图片目录里混入可执行脚本、压缩包里藏后门,也要翻一遍;文件被改成乱码编码或压缩过的代码,点开看片段里有没有eval、外联地址这类特征。再查后台有没有新增管理员、系统计划任务里有没有陌生脚本定时执行。


🕷️ 查马重点:最近修改过的文件、根目录和上传目录里的陌生PHP、公共包含文件、JS外联代码,这几处翻仔细。

3. 备份之后再清理。清之前先把整站打包备份一份,方便出问题回滚;确认干净后再删可疑文件、恢复被篡改的页面。清理期间建议先把站点设为维护状态,避免访客继续看到跳转页。

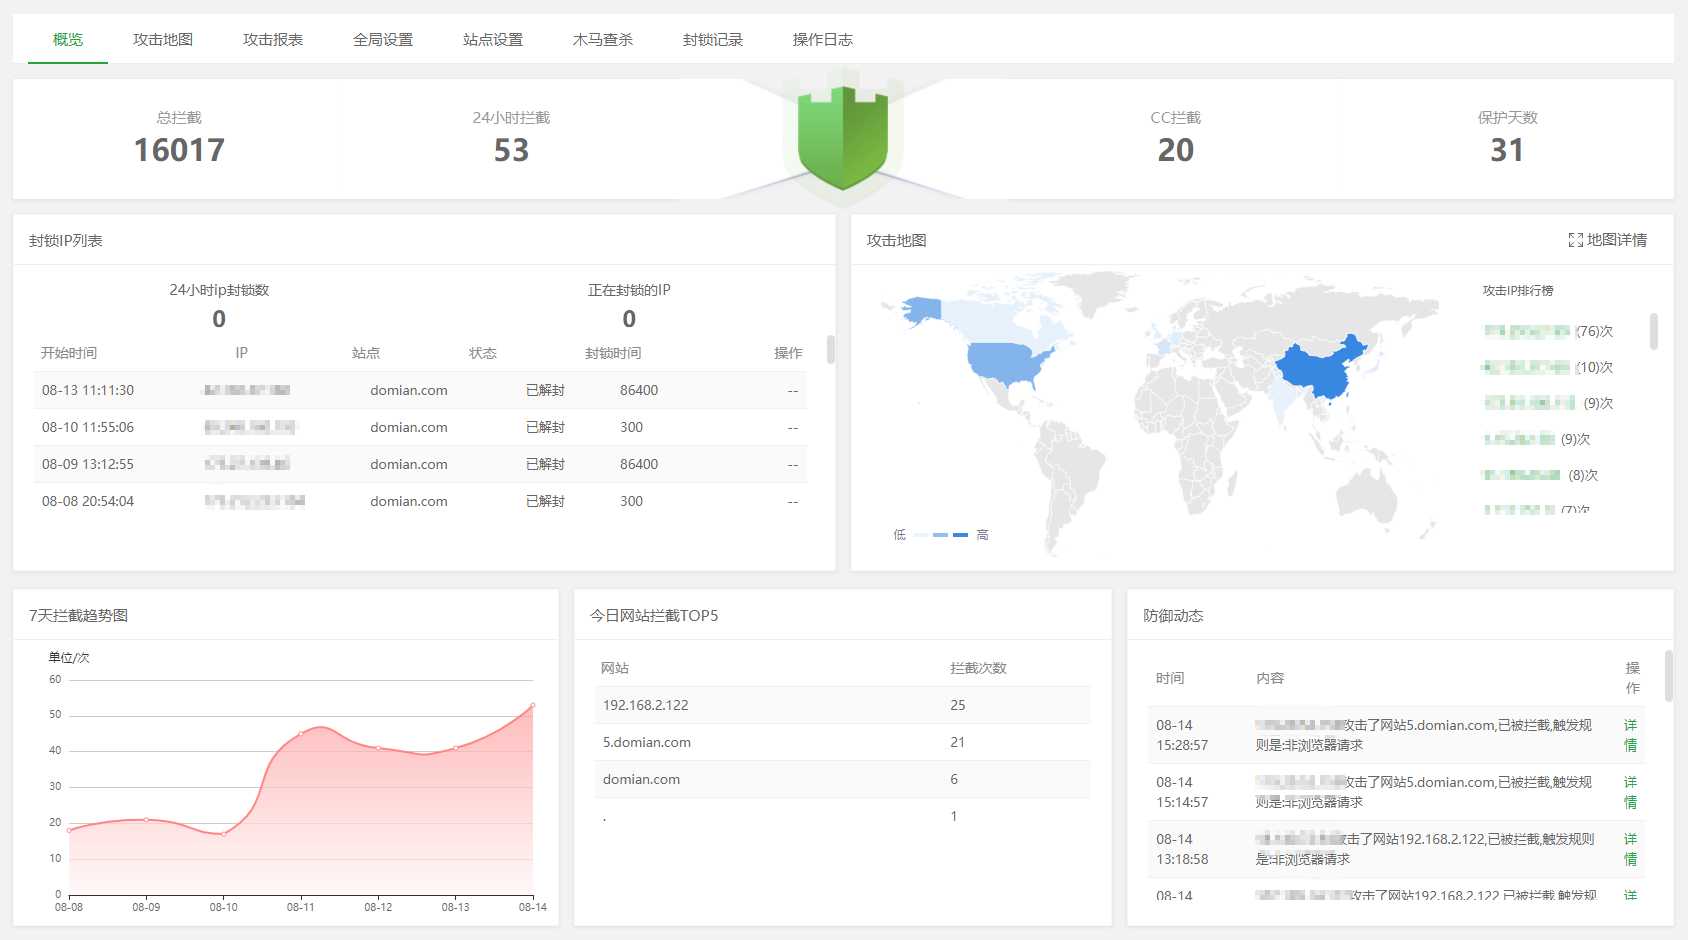
4. 加固防再犯。后台和面板端口改掉默认值,关掉不必要的端口和危险函数,有条件装一层WAF防护;程序和插件及时更新到安全版本,权限按最小分配,数据库账号不要给过高权限;上传目录限制脚本执行,图片单独存放别混进程序目录。上传目录里和图片混放的可执行文件一律移走,图片目录只保留静态文件,避免被当成脚本入口利用。日常定期备份整站和数据库,备份文件单独存放,真再被挂马也能快速回滚,不用从头排查。


5. 提交搜索引擎处理。到站长平台提交死链和抓取诊断,把被污染的页面重新抓取收录,收录恢复需要一段时间,期间不要反复改代码,快照更新有延迟,耐心等一轮抓取周期。同时检查网站地图和robots文件有没有被改坏,避免搜索引擎正常抓取受阻。恢复期间别在页面上挂新的外链和跳转代码,防止再次被抓取异常。

🔒 断口清单:后台、服务器、FTP、数据库、绑定邮箱,五处密码全部重置,陌生账号一并清除。

🧯 最后避坑提醒:别一上来就格式化重装,先留备份再动手,不然正常文件也被清掉;清理时看到陌生文件先确认用途,别误删程序本身;密码复用是大忌,网站后台、服务器、FTP各用各的强密码;修复完连续观察一两周,看日志和文件改动记录,确认后门没有残留。
热爱生活,热爱技术
您需要登录后才可以回帖 登录 | 立即注册

本版积分规则

QQ|Archiver|手机版|小黑屋|酒泉电脑维修网 ( 陇ICP备2024012173号-1|甘公网安备62090002000118 )|网站地图

GMT+8, 2026-11-22 21:02 , Processed in 0.022168 second(s), 22 queries .

Powered by Discuz! X3.5

© 2001-2026 Discuz! Team.
快速回复 返回顶部 返回列表