找回密码
 立即注册

QQ登录

只需一步,快速开始

查看: 6|回复: 0

文件全变成看不懂的后缀打不开?勒索病毒应急处理

[复制链接]

1

主题

1

回帖

13

积分

新手上路

积分
13
发表于 2 小时前 | 显示全部楼层 |阅读模式
警告一句:文件被锁成乱码后缀的时候,最忌讳的就是慌着重启、慌着交钱。越急着乱操作,后面能挽回的余地越小。


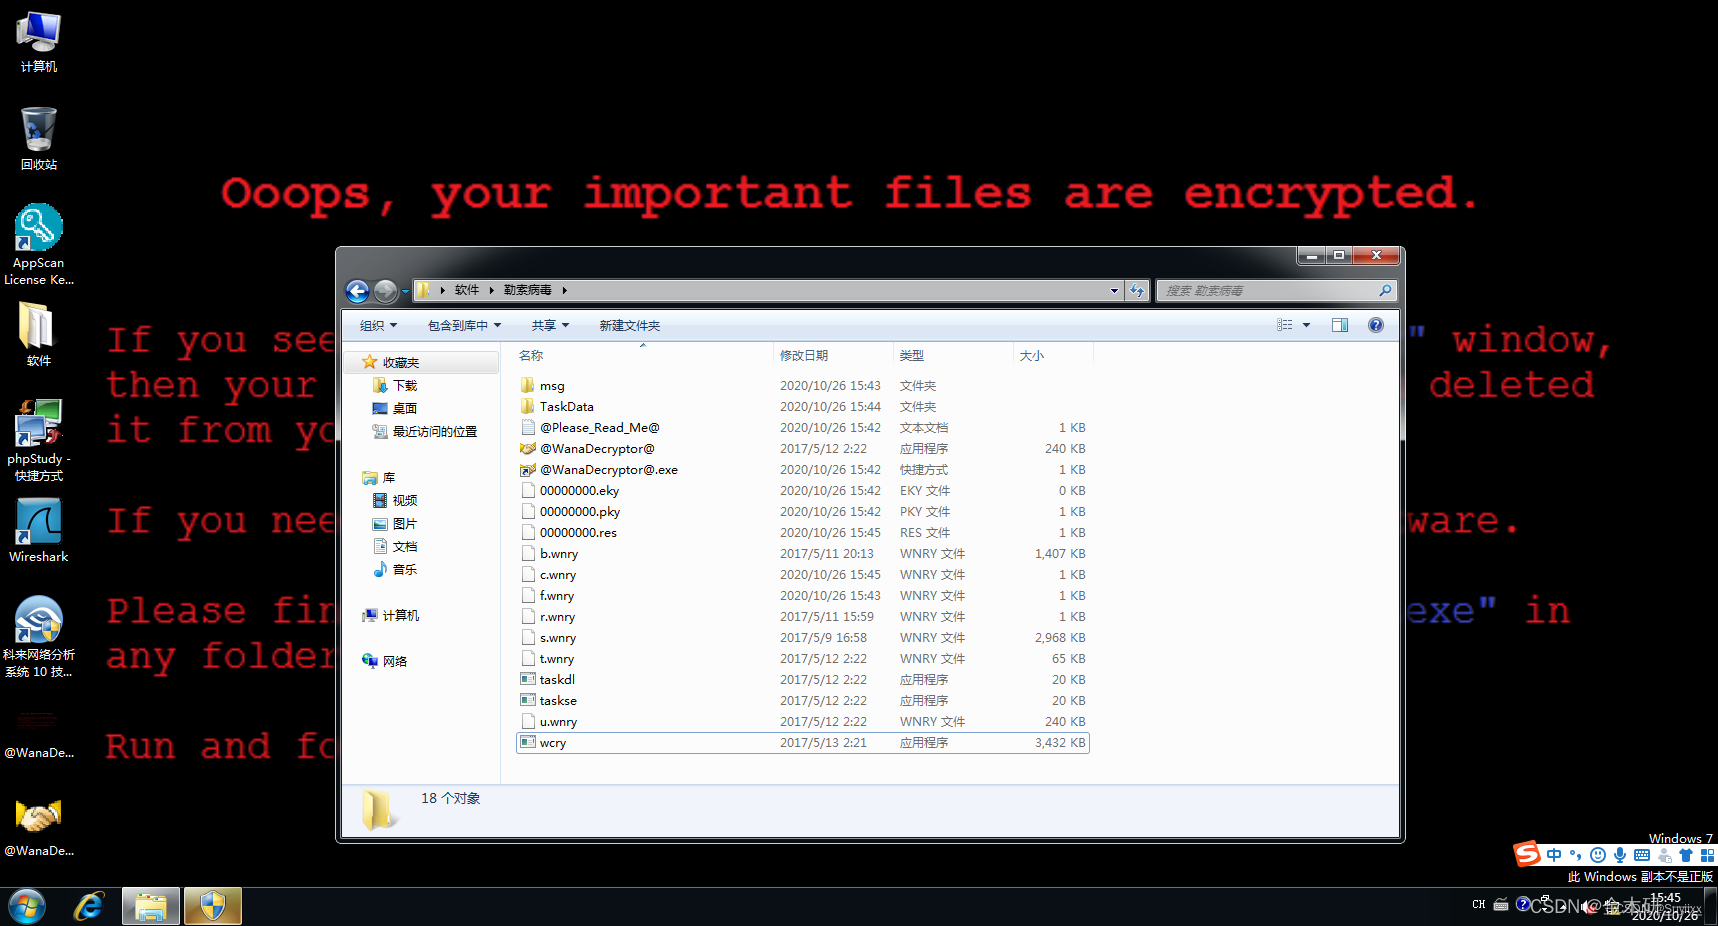
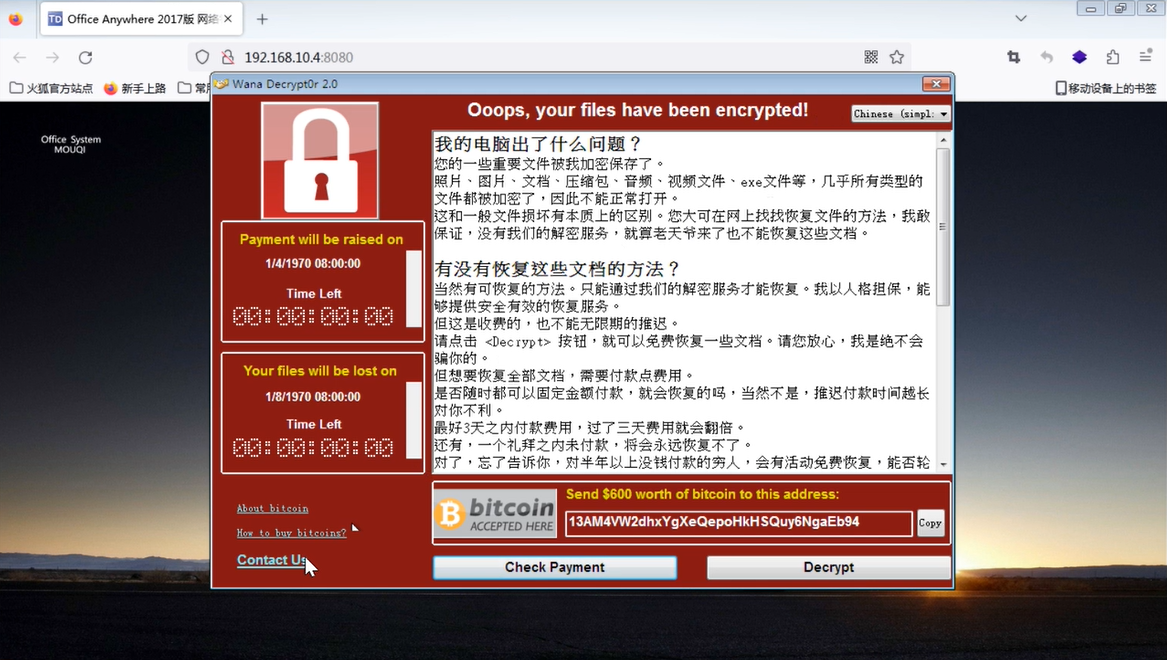
先说原理,明白病毒到底干了什么,处置才不会乱。勒索软件进来之后,通常不会删除文件,而是把你电脑里的文档、照片、表格、压缩包逐个加密,文件名后面被加上一串陌生后缀,比如locked、 encrypted之类,原来的程序打不开这些文件。加密完成后它会在桌面或者文件夹里留下一份勒索信,写明要付什么币、多久之内联系谁。这种加密是本地完成的,重启电脑不会自动解开,密码也存放在攻击者手里,靠自己在原系统里找钥匙基本不现实。另外这类病毒往往会遍历能摸到的存储,U盘、移动硬盘、共享文件夹只要连着,都可能被一并加密。

还要明白一点:加密过程一般在短时间内批量跑完,桌面文档、图片、压缩包、工程文件、甚至浏览器收藏夹和桌面快捷方式都可能被改后缀,而系统本身往往还能启动,这也是它跟硬盘损坏、分区丢失的区别。勒索信通常写着时限、联系邮箱和索要的币种,有的还附带几个解密样例骗取信任。看清这些特征之后,处理思路就明确了:原系统已经不可信,目标是先止住扩散、保住剩余数据、再从干净环境恢复。

📌 所以真正的处置次序是这样,一步都别跳。

第一,立刻断网。拔掉网线、关掉WiFi,先把机器跟网络切开,阻止病毒继续扫描内网其他电脑、继续下载加密模块。这一步先做,比任何查杀都急。

第二,不要重启。尤其是别按勒索信说的重启,也别急着关机。当前系统状态留着,后面还要排查感染入口和提取现状。

第三,把U盘、移动硬盘、外接的存储全部拔掉、断开,确认没有共享目录还挂着,防止备份盘一起被锁掉。

第四,不要支付赎金。交了钱能不能解开没有保证,还可能被反复勒索,资金通道本身也不合法,这条路走不通。网上所谓先付定金再发解密工具的说法,多数没有下文,即便少数案例能解开,也等于把资金和身份信息留给了对方。


第五,做现状备份。如果有条件,把这台机器的磁盘做一个镜像,或者把没被加密的重要文件先拷到干净的外置硬盘上保存。已经被加密的文件先原样保留着,日后万一有解密工具或者备份恢复,这些副本还有用处。

第六,回头查感染途径。常见入口是来历不明的邮件附件、打开了弱口令的远程桌面、内网共享文件夹权限没管好、以及从破解站点下的盗版软件和外挂。邮件附件里要特别留意压缩包、宏文档和伪装成发票、合同的文件;远程桌面要核对有没有暴露在公网、口令是不是过于简单;共享文件夹检查Everyone可写权限的目录。顺着最近打开的文件、登录记录、安装记录往回找,能定位入口,后面重装才不会再中一次。勒索信文本和可疑样本先留一份,日后报给相关部门或者找专门工具排查时用得上。

第七,重装系统并重设密码。确认机器上没有保留价值之后,硬盘分区重装,系统补丁打全,所有账号密码重新设置一遍。如果是公司、商铺这种多台机器的环境,断网之后要逐台排查内网有没有横向扩散,共享权限和远程桌面口令统一整改。查的时候先列清网段内所有在线机器,对比文件被改后缀的时间,判断扩散范围;服务器上的共享目录、数据库备份重点检查。日常防护上,重要文件保持离线备份,备份盘平时不长期插在主机上,账号口令分级设置,远程桌面不开默认端口、不挂弱口令,这些比出事之后补救省心得多。


🔒 最后说句实在的:防勒索最靠得住的还是定期备份,重要文件留一份离线副本,和主机不常连着;真遇到这种情况,有备份就能直接恢复,不用跟对方谈条件。当下先按断网、不重启、拔存储、不付款、留镜像、查入口、重装这套顺序走,别自己乱试解锁工具把残留弄乱。
有问题随时问
您需要登录后才可以回帖 登录 | 立即注册

本版积分规则

QQ|Archiver|手机版|小黑屋|酒泉电脑维修网 ( 陇ICP备2024012173号-1|甘公网安备62090002000118 )|网站地图

GMT+8, 2026-11-22 20:55 , Processed in 0.021232 second(s), 22 queries .

Powered by Discuz! X3.5

© 2001-2026 Discuz! Team.
快速回复 返回顶部 返回列表